即时消息安全实践--个人用户提示

个人用户提示


以下提示是为使用IM作为常规通信工具的最终用户设计的:

  1. 不要将您的IM客户端设置为自动接受文件传输。 如果你这样做,你会置身于非自愿接受病毒感染文件的非常高的风险。

  2. 在打开通过即时通讯收到的任何文件之前,您应该向发件人确认他或她确实已将该文件发送给您。 另外,在打开文件之前,请确保该文件已被防病毒软件扫描。

  3. 切勿单击不受信任/未知联系人发送的即时通讯中的URL链接。用户单击IM URL时有传播病毒的报告

  4. 切勿通过即时通讯发送个人或敏感信息。 即使有令人信服的理由这样做,确保敏感信息被加密。

  5. 使最新补丁程序保持即时通讯软件(及其他系统组件)的最新状态,启用个人防火墙保护,并安装带有最新病毒签名和恶意代码定义的防病毒软件,以及检测和修复引擎

即时消息安全实践--企业用户提示

即时通讯安全实践

序言

    即时通讯(IM)是一种快速增长的通信媒体,广受个人、家庭及企业用户欢迎。 尽管IM是基于网络的有效且简单的手段通信,如果安全评估不到位,它会引入一些安全风险。 本文讨论与使用相关的安全风险 并提供了一套在商业环境中部署技术时实施可以做到的最佳实践。

企业用户提示

    鉴于部署IM系统时存在一些潜在的安全风险,

    即时通讯的使用应仅限于商业目的,并且在部署任何系统(公共或私人)之前应获得事先做好安全评估。 如果组织决定使用IM系统,则应执行以下安全控制措施:

  • 遵守所有安全措施:

        作为经验法则,所有相关的安全要求,包括安全规则,基准IT安全策略和IT安全使用IM时应遵守准则。

  • 制定IM使用政策并明确向所有IM用户传播:

    即时通讯使用政策应清楚地说明组织内使用即时通讯是否可接受,如果是,则限制是什么。

     IM使用政策应该是技术和产品中立。 通过IM生成的消息应被视为业务记录,无论它们是在公共系统还是在企业内部系统生成的。

    如果IM的使用是出于商业目的,则应遵守内部保留政策或外部法规。

  • 实施IM健康解决方案:

    IM健康解决方案是一系列服务,通过监控使用情况,管理IM流量和过滤内容以阻止不需要的消息,计算机病毒和令人反感的材料,并记录所有IM消息用于审计目的,这些服务使组织可以实施IM使用策略。

  • 教育用户最佳使用IM并加强桌面保护:

    IM在企业网络中构成的主要威胁之一是基于IM的恶意代码攻击。

     IM病毒通常以可执行文件附件或IM文本中的超链接的形式传输,将受害者指向恶意Web服务器。 在大多数情况下,这些病毒不会自动执行。

    相反,他们利用社会工程手段说服受害者打开未知文件或点击可疑链接。

     专用IM健康检查是保护和管理IM使用情况的一种解决方案。 通过过滤活动超链接以及所有文件附件,这些产品可以有效消除IM病毒使用的大部分攻击媒介。

    桌面防病毒产品还可以帮助检测大部分这些威胁。

    培训最终用户对收到的即时通讯更加怀疑,即使是来自他们自己的好友列表的消息也应该成为整体战略的一部分。 快速修补软件漏洞,运行防病毒软件和个人防火墙的通常预防措施都可以有效抵御IM威胁。

    鉴于上述情况,在规划IM在企业中的部署时应考虑用户教育和桌面防护。

  • 实施企业即时通讯IM(EIM)解决方案而不是使用公共IM客户端

        如果商业业务需要IM服务,组织应探索在网络环境中部署自己的企业IM架构的可能性。 这将允许全面监控和存储数据,并帮助提供有关内部用户身份的保证。 另外,外部关键客户和供应商仍然可以使用封闭系统,但所有外部IM都应通过网关进行监控和管理。 企业IM解决方案为组织提供了自己的客户端和服务器,这些客户端和服务器具有内置的企业安全功能,包括阻塞,日志记录,审计,监控,

  • IM客户端保护

     用户应禁用IM服务提供的所有网络服务,启用收到传入消息/呼叫/文件时的所有通知,禁用资源共享并禁用远程激活麦克风和摄像机

SparkleComm -视频会议

SparkleComm -视频会议

enter image description here      

SparkleComm会议操作手册


 SparkleComm是一款即时通讯软件,企业可以从基于IP的网络上进行语音传输、数据交互甚至召开视频及电话会议。

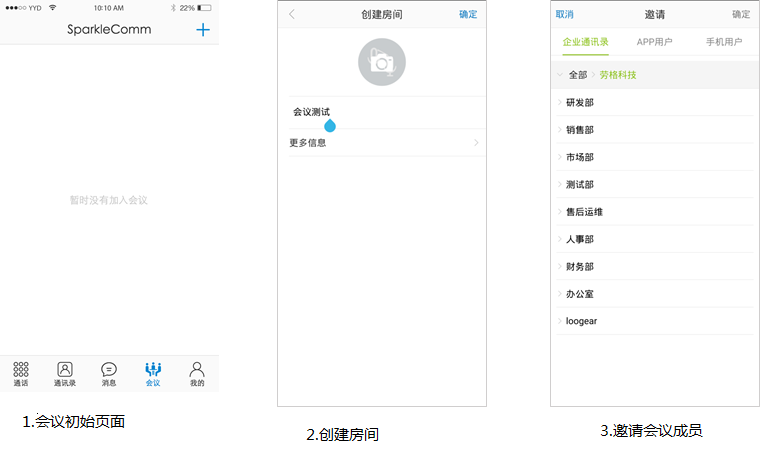
        1.会议初始页面:如果自己或其他人都没有创建过会议,则会议初始页面为空白。反之则会出现已经创建好的会议列表,分为“已加入会议”和“可加入会议”。

        2.创建房间:在会议初始页面点击右上角的“+”图标,进入创建会议房间页面,在此页面只需填入会议名称即可。

        3.邀请会议成员:创建会议房间点击确定后会直接跳转到邀请成员页面,此页面的成员和通讯录的用户一致。 enter image description here         4.会议房间:选择了成员之后点击确定跳转到该会议的房间页面,在此页面会议创建者可以进行邀请成员、发起会议(多个)、呼叫(单个)、静音、私语、删除成员、设置成员角色等操作。从会议房间的“发起会议”按钮进入,可以选择需要开会的成员进行统一呼叫。
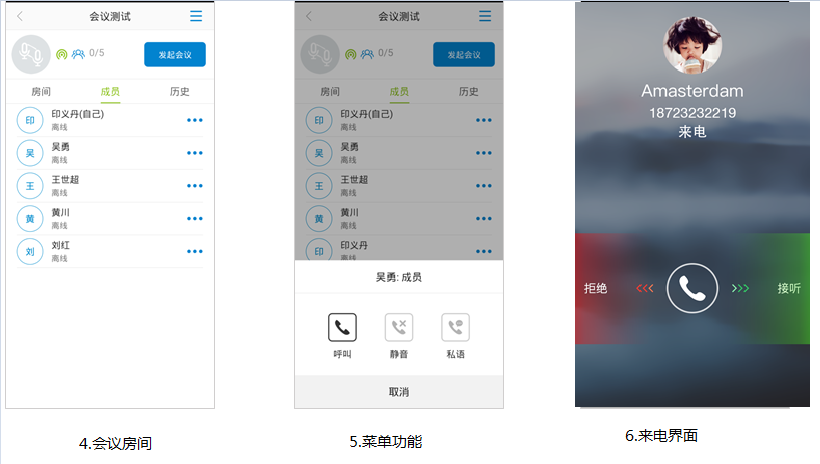
        5.菜单功能:点击会议成员右侧的“…”图标弹出对该成员的操作界面,该操作是会议创建者对单个成员的呼叫。

        6.来单界面:选择成员发起会议后,相应的成员APP界面会出现来电弹出框,点击绿色接听按钮即可。 enter image description here         7.会议中:接听该来电之后,会议成员进入会议中,默认视频展示格式为3*3模式。页面下半部分的功能按键在5秒后会自动消失,点击屏幕则可再次出现。
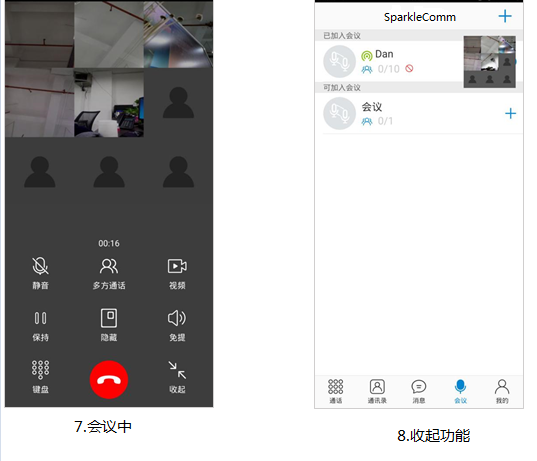
        8.收起功能:点击收起功能,视频则会缩小在APP界面,可以随意拖动位置,双击视频则放大。 enter image description here

2018五一劳动节放假通知

尊敬的客户:

    您好,感谢您对重庆劳格科技有限公司的关心和厚爱     正值2018劳动节到来之际,重庆劳格科技有限公司全体同仁祝您节日愉快,感谢您一如既往的对重庆劳格科技有限公司的支持与帮助。

根据国家节假日放假规定,本公司放假时间如下:

  • 放假时间为2018年4月29日至2018年5月1日
  • 上班时间为2018年5月2日

    放假期间公司全体同仁都保持电话24小时开机,如需要联系我们,可以拨打相关联系人电话或公司客服电话400 101 1681,或者通过其他联系方式联系我们。谢谢!

    因放假给您带来的不便敬请谅解!


     五一国际劳动节是国际示威游行日,各国工人阶级在5月1日走上街头举行罢工示威游行,希望政府能够改善工人的各种待遇,1889年恩格斯组织召开的第二国际成立大会上宣布将每年的五月一日定为国际劳动节。是世界80多个国家都有的节日。而中国则是在1949年12月将5月1日定为法定的劳动节。

     最后祝大家劳动节快乐!

                                重庆劳格科技有限公司

论中兴事件与国家安全(5)--险象丛生

论中兴事件与国家安全(5)--险象丛生

险象丛生

第二章 危害—险象丛生

  1. 芯片能力的缺失

    中兴事件,美国商务部的一个简单的禁令,会让一个8万员工,年销售额千亿元的大公司,中兴立即处于“休克”状态。这是中兴董事长殷一民,殷是研发出声,不太会夸夸其谈,他说的是事实。

    其他的未被制裁的公司先不要庆幸,我再说一遍:如果类似中兴的禁令发生在华为、联想或其他IT设备制造商,身上结果是一样的,连50步和100步的差别都没有。

如果这样的事情在特殊的情况下,真的全面发生了呢?结论是机会可以让整个社会的运转“休克”。这种“特殊的情况”是哪些,不需要说明。

  1. 平台软件能力的缺失

    这是一个隐藏的问题,看似不那么明显。我先说一个刚刚发生的事件: 4月23日到4月26日之间,苹果公司的开发者服务器出现故障,中国国内开发者账号出现一个小问题。导致我们公司SparkleComm集成编译环境无法编译IOS软件,导致新版本无法发布。国内一大片公司都是这样。4月26日造成恢复。这是一个小事件,连新闻上都看不到。

现在网络及其发达,大多数的开发环境都在逐步的转向依赖网络仓库或授权进行编译。

IOS开发需要apple的开发者服务器上获取授权。

Android开发公司Android Studio采用中央仓库的模式。

Java开发环境Maven也采用中央仓库的模式。

中央仓库的模式指你开发软件的依赖裤不需要你自己一个个的去找,而是通过中央仓库的方式在网络服务器上去自动获取。这是一种非常方便的模式。但是他的风险是让应用开发者越来越降低对依赖库的认知。

如果发生“特殊情况”,立即中断中央仓库,活着授权呢,你就只有眼看着自己的代码放在哪里,称为一个文本文件。