公众即时通讯软件风险特征-下一个中兴事件的主角是谁?-论即时通讯安全性(二)

公众即时通讯软件风险特征-下一个中兴事件的主角是谁?-论即时通讯安全性(二)

即时通讯软件的风险特征

     最流行的公众即时通讯客户端(如微信,QQ等)将众多通讯功能集中在一个体积小巧,易于使用且易于配置的应用程序中,且能够通过大多数组织防火墙进行“隧道传输”。

     例如,一旦用户安装并登录到公共IM(如微信,QQ等)服务网络,就会显示好友列表。用户可以与任何也在线的联系人通信。所有消息都可以通过集中式服务器路由到接收者,或者有时可以直接完成(通过对等连接)。高带宽功能(如音频,视频和其他数字文件传输),点对点连接由服务器处理。

     尽管存在即时通讯IM服务和客户端的商业版本(如企业微信,钉钉),但许多组织发现自己被消费级IM客户淹没,因为他们的企业用户经常发现它使他们能够参与通常通过企业电子邮件系统所不方便参与及需要规避的活动。这通常是由于即时通讯的权限较为宽松,以及商业电子邮件的正式性和可被监控商业策略。事实上,许多用户发现自己不确定公司的互联网政策是否真正控制着即时通讯服务的使用。

     对于许多用户来说,即时通讯往往代表了他们企业角色的一点点精力分散,对生产力影响甚微。他们不知道使用即时通讯服务的安全意义,也不知道如何积极努力组建与之相关的企业策略或外围防御系统。不幸的是,威胁是非常真实的,并且通过许多组织的公众即时消息宽松的安全防御找到了软入口。

     就像20世纪90年代中期网页浏览器的采用一样,IM客户端软件的用户驱动安装迫使IT管理层应对目前这一代安全威胁,无论他们是否准备好了。
下一个中兴事件的主角是谁?-论即时通讯安全性(一)

下一个中兴事件的主角是谁?-论即时通讯安全性(一)

写在前面

     中兴事件的发生的导火索是美国佬获得了企业的关键敏感信息,这是这个事件的另外一个层面。目睹现在企业内部毫无节制的使用公众即时通讯软件(如QQ,微信)。让人不得不倒吸一口凉气。笔者感叹,倘若不引起重视,下一个类似事件的主角就是这些使用不当工具的BOSS了。

概述

        企业内部的数字通信目前正在发生类似于20世纪90年代初的变化,那个时候组织或机构逐渐采用电子邮件服务作为主要通信媒介。仅仅数年之后,组织现在正面临实施和管理其员工和客户之间的实时数字通信的必要性。企业现在需要通过简短的信息(文本、短语音、短视频、图片、文件等)与同时在线的人进行交流。

        即时通讯(IM)服务填补了电话和电子邮件之间的差距。虽然电子邮件是非同步通信的理想选择,但即时通讯能够识别同时在线的人员并实时交换信息。

        即时通讯只是现在成为企业内部重要的数字通讯工具;然而技术背后的概念当然不是新的。基本的即时通讯功能可以从几乎古老的UNIX“手指”和“谈话”应用程序中获得 - 能够在线识别用户并交换小型文本消息。当然,即时消息的关键概念和功能已经复制了公告牌系统(BBS)和他们二十世纪八十年代早期的聊天论坛(例如群聊和文件传输)的最受欢迎的功能。

        互联网及移动互联网的惊人增长,全世界几乎所有家庭引进电脑和智能手机,大多数人可以使用智能中断进行某种形式的数字通信。家庭环境中电子邮件和即时通讯应用的熟悉和易用性已经推动组织实施他们自己的即时通讯业务系统的需求。客户和内部用户都更是需要来自所处理组织的实时消息传递功能。

        但组织正在面临即时通讯(IM)服务的两个问题; 是最终用户而不是最高管理层推动了应用程序应用需求 客户端应用程序(如微信,QQ等)最初是为个人用户而不是业务构建的 - 因此他们强调功能而非安全。

        因此,通过这种方式,即时通讯IM被赶着进入企业界应用领域 -不安全的IM客户端安装使企业系统面临黑客,病毒,蠕虫,特洛伊木马,法律责任和违反国家隐私法律的风险。

SparkleComm -多方通话

SparkleComm -多方通话

        多方通话,就是通过各种手段实现的多方在线语音通话,可以实现多方、异地实时的在线交流,主要应用于商务会谈,典型的实现方式如电话会议。

        通信网的基本呼叫业务是主叫用户输入被叫用户的电话号码,然后双方进入通话的一个过程,但对于需要进行两个以上的用户进行通话的场景,就必须用多方通话业务了。

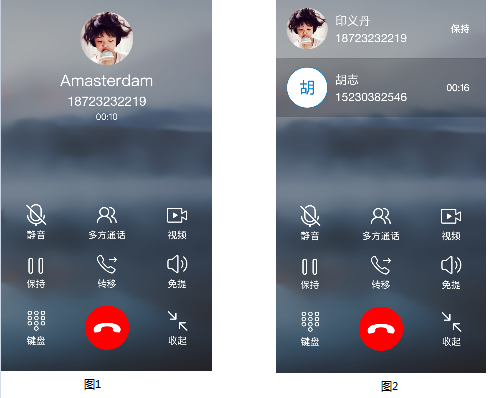
        打开多方通话功能后,当全球通用户A与用户B正在进行通话时,他可以在不中断与用户B通话的情况下,拨打或接听用户C的电话。此时用户B处于保持状态,可通过手机操作后实现三方通话。

        在SparkleComm软件的通话界面中,如图1,点击多方通话图标,可以保持与前一个人的通话,拨打或接听另一个人的电话,如图2所示。

enter image description here

Twitter 漏洞 Twitter说它发现了一个错误,用户应该更改密码

    Twitter公布了密码存储故障

    Twitter在周四表示,它在如何存储密码方面发现了一个漏洞,这意味着他们并没有为保护他们免受攻击而忙碌起来。

    Twitter称它散列密码,以便将它们存储为数字和字母的随机混合。然而,它发现密码没有被散列的密码日志。

    Twitter在一篇博客文章中解释道: “由于存在一个bug,密码在完成哈希处理之前写入内部日志。“我们自己发现了这个错误,删除了密码,并且正在实施计划来防止这个错误再次发生。”

    SparkleComm 的密码存储也与Twitter的机制相似,不过在已经在2017年6月测试返现此类问题后予以了修正。

    Twitter称它不相信“信息曾经离开Twitter的系统或被任何人滥用”,但建议用户更改密码并启用双因素身份验证。

    您可以访问Twitter的密码重置页面来更改密码。Twitter也通过启动页面提醒用户,这会直接将您带到重置页面。这是它的样子:

    Twitter警告用户重置密码。

    消息传出后,Twitter的股价小幅下跌。

                                                                                     重庆劳格科技

特斯拉在电话会议后响起:“我们正在重新评估我们对公司的立场”

    一位分析师表示,这是一个好于预期季度为特斯拉,但首席执行官伊隆·马斯克的行为让他看起来有点不能理解。

    Consumer Edge分析师Jamie Albertine对特斯拉看好,目标价为385美元,称公司的财务业绩符合他的预期,但马斯克在周三电话会议上的行为是一个大问题。

Albertine 周四说“我们完全不同意Elon处理自己的方式,这是一个令人难以置信的危险信号,我们正在重新评估我们对公司的立场。

    特斯拉股价周四下跌约7%,交易价格约280美元。特斯拉代表并未立即发表评论。

    在特斯拉报告第一季度亏损超出预期之后,马斯克在周三晚上的电话会议上打断了两位分析师的提问。他提到一位分析师的质疑是一个“无聊的傻瓜”问题,他说尽管特斯拉的规则是通常只允许提一个问题,但“干瘪”的讨论就像是在“杀”了他,然后与特斯拉的每一位股东进行了长时间的交流。

    阿尔伯丁说,马斯克的行为损害了本来是好季度的一些积极迹象。

    艾伯丁说,马斯克必须记住,他以某种方式为股东工作,分析师正在充当特斯拉大型机构投资者的电话会议的声音。

    他还说“我认为这是不尊重和不明智的,我从来没有在我的职业生涯中看过任何首席执行官这样的行为,”

                                                                                重庆劳格科技