即时通讯安全建议-下一个中兴事件的主角是谁?-论即时通讯安全性(四)

即时通讯安全建议-下一个中兴事件的主角是谁?-论即时通讯安全性(四)

即时通讯安全建议

       许多组织或机构认为他们可以通过简单地阻止本地IM端口来阻止其防火墙上的IM流量。 但是,如果他们的本地端口关闭,最流行的即时通讯应用程序是“端口敏捷”,能够找到其他开放端口并通过不同的端口隧道化流量。 除非组织准备关闭所有用户对Internet的访问,否则很难阻止IM使用。

       考虑到国内QQ,微信的漏洞分析可能会起到误导作用,所以对他们的的漏洞这里不做具体分析,但不是说他们的漏洞是不存在的。这里分析三种最国外的IM客户端:

  • MSN Messenger - 用户必须登录到集中服务才能找到其他用户。 建立连接后,用户将以对等方式直接互相发送消息。 MSN Messenger的默认IP端口为1863,但客户端为'port-agile',并且如果端口被阻止,它将查找其他开放端口 - 接下来将锁定HTTP端口80. MSN Messenger支持HTTP代理,但不支持HTTP代理 支持HTTP代理认证。 请注意,文件传输通过TCP端口6891进行,通过UDP端口13324和13325进行音频会议和视频会议,应用程序共享通常是TCP端口1503。

  • Yahoo Instant Messenger - 用户登录到集中式Yahoo即时通讯服务以查找其他用户。 一旦通过身份验证和在线,用户可以选择直接或通过共享聊天室互相发送消息。 Yahoo Instant Messenger的默认端口为5050,但客户端为'port-agile',如果端口被阻止,它将查找其他开放端口 - 接下来定位HTTP端口80.就像MSN Messenger一样,客户端支持HTTP 代理,但不是HTTP代理身份验证。 请注意,文件传输和文件共享通常通过TCP端口4443完成。

  • AOL Instant Messenger(AIM) - 用户登录AOL实时通信开放系统(OSCAR),然后开始与基本OSCAR服务(BOS)进行通信,以查找并向其他用户发送消息。 这些消息在转发给收件人之前先通过服务器。 文件传输,语音流量和其他大型数字有效载荷以点对点模式进行 - 即发起IM客户端通过该服务发送其IP地址和开放端口,以便远程客户端可以连接到该端口。 AIM客户端的默认端口为5190,如果端口被阻止,'port-agile'软件将尝试通过端口23(telnet),20&21(FTP)和80(HTTP)进行通信。 另外,用户可以选择通过SOCKS v4 / v5,一个HTTP代理或HTTPS代理。 但是,在通过HTTPS代理连接进行隧道传输时,AIM不会使用SSL来加密通信。

       一些第三方解决方案提供了以下功能:

  1. 定义特定的服务 - 允许组织将用户和活动限制为特定的IM协议。

  2. 阻止特定功能 - 允许组织选择可用的IM功能(例如,点对点文件传输,允许/拒绝访问聊天室访问等)

  3. 记录访问和通信 - 使组织能够记录所有消息流量并链接回特定用户。

  4. 按类别屏蔽 - 提供按特定用户,群组,地点和时段管理使用情况的功能。

       根据即时通讯在组织中的作用,确保组织免受未经授权的IM客户端和流量激增的过程并不容易完成,并且必须通过多层安全,教育和策略来解决。 如上所述,阻止IM客户端的本地端口是不够的。 企业必须评估他们是否需要在其组织内部使用IM功能,并采取适当的安全对策。
识别公众即时通讯软件的风险-下一个中兴事件的主角是谁?-论即时通讯安全性(三)

识别公众即时通讯软件的风险-下一个中兴事件的主角是谁?-论即时通讯安全性(三)

识别公众即时通讯软件的风险

        为了缓解连接困难,许多流行的IM客户端都擅长通过在公司防火墙中使用未经授权的端口来在安全的网络环境中导航流量。 这种访问可以让病毒和流氓协议进入网络的其他入口点 - 绕过企业认证系统和控制。

        通过互联网访问“监听”服务(例如从组织内部运行QQ或者微信),这些应用程序越来越成为黑客和垃圾邮件发送者的攻击目标。 所有重要厂商最近在IM客户端发现的漏洞使企业信息的完整性和机密性面临风险 - 可能允许受信任员工访问的任何数据也能被黑客访问,从而滥用即时通讯IM客户端应用程序中的缺陷。

        如果没有对即时通讯IM环境进行适当管理,消费者级消息传递客户端的不受控制的安装可能会使组织容易受到以下安全问题的影响: 公众即时通讯

  1. 客户端漏洞 - 与许多其他软件应用程序一样,IM客户端也存在常见安全漏洞的历史记录。 利用这些漏洞可能采取拒绝服务的形式(如最大网络带宽利用率和工作站崩溃),威胁生产力的“麻烦软件”通知和麻烦,访问未经授权的主机数据,或完全主机泄露以及随后丢失数据完整性。

  2. 不安全的网络流量 - 通常,企业网络环境受周边防御系统(例如防火墙,IDS / IPS,内容过滤,防病毒等)的保护,该系统应该阻止在网络外发起的所有恶意网络活动。 IM客户端有效地穿透防火墙并为病毒,垃圾邮件和其他未经授权的文件提供备用渠道。

  3. 开放连接 - 在进行文件传输,语音聊天或其他文件共享活动时,IM客户端会显示用户的真实IP地址。 有了这些信息,恶意用户就可能将注意力集中在主机系统上,以便攻击它或作为拒绝服务攻击的目标。

  4. 身份盗用 - IM客户端通常使用很少或不需要加密来传输登录凭证。 互联网上的指南提供了关于如何拦截和捕获这方面的最佳建议。 被盗的凭证可以很容易地用来冒充别人。

  5. 数据盗窃 - 通过周界防御的能力使得将机密资料从组织转移出去成为一种有效的方法。 内部用户可以使用即时消息客户端将二进制数据(如客户数据库、开发源代码、设计图纸、商业机密文件)传输到外部联系人,而不用提醒内部安全或审计团队。 对于某些即时通讯客户端,这可能会由于文件共享服务配置不当,或者本来应该发给内部受信人员的文件错发给外部未受信人员,而无意中发生。

  6. 隐私丢失 - 对数据实施任何形式的加密的常见失败意味着所有消息都必须清晰地传播,这意味着观察者可以轻松地截取并读取这些信息。 在进行非对等连接的情况下(QQ,微信文件传输采用此方式),所有消息在被转发到收件人之前必须传送到中央服务器,以便他们可以被记录和存储(注意,同一办公室内的用户可能不知道他们的流量是通过互联网路由)。 同样,消息收件人也可能会记录并存储此信息供以后使用。

  7. 缺席身份验证 - 由于每个用户都可能选择自己的身份,因此无法保证消息接收人的真实身份是谁。 员工可能会认为他们正在向同事传讯,而实际上他正在与竞争对手进行沟通。 另外,由于这些在线身份不是由组织IT部门创建或管理的,因此跟踪组织内实际人员的消息可能证明是非常困难的。

  8. 社会工程 - 传播媒介的非正式特性适用于普通的社会工程技术和信任关系。

    用户可能被骗入公开的机密商业信息,损害他们自己系统的安全性,以及发送或接收未经授权的内容(例如色情内容,内部文档等)。

        这些安全威胁的后果也可能更加微妙。 在金融服务和医疗保健等严格管理的行业中,即时通讯具有很高的责任潜力。 法律要求许多行业规范和保护机密信息的流动。 以美国为例,为了符合SEC,HIPAA和NASD的要求,组织必须记录所有客户互动以便将来进行审查。

        如果没有IM服务的集中管理,组织就无法保证所有通信都以适当的方式进行记录。 有关个人数据的无证通信可能会随着组织或者机构的认识不足而发生 - 导致违反访问要求 - 可能会引发巨额罚款或采取法律行动。

公众即时通讯软件风险特征-下一个中兴事件的主角是谁?-论即时通讯安全性(二)

公众即时通讯软件风险特征-下一个中兴事件的主角是谁?-论即时通讯安全性(二)

即时通讯软件的风险特征

     最流行的公众即时通讯客户端(如微信,QQ等)将众多通讯功能集中在一个体积小巧,易于使用且易于配置的应用程序中,且能够通过大多数组织防火墙进行“隧道传输”。

     例如,一旦用户安装并登录到公共IM(如微信,QQ等)服务网络,就会显示好友列表。用户可以与任何也在线的联系人通信。所有消息都可以通过集中式服务器路由到接收者,或者有时可以直接完成(通过对等连接)。高带宽功能(如音频,视频和其他数字文件传输),点对点连接由服务器处理。

     尽管存在即时通讯IM服务和客户端的商业版本(如企业微信,钉钉),但许多组织发现自己被消费级IM客户淹没,因为他们的企业用户经常发现它使他们能够参与通常通过企业电子邮件系统所不方便参与及需要规避的活动。这通常是由于即时通讯的权限较为宽松,以及商业电子邮件的正式性和可被监控商业策略。事实上,许多用户发现自己不确定公司的互联网政策是否真正控制着即时通讯服务的使用。

     对于许多用户来说,即时通讯往往代表了他们企业角色的一点点精力分散,对生产力影响甚微。他们不知道使用即时通讯服务的安全意义,也不知道如何积极努力组建与之相关的企业策略或外围防御系统。不幸的是,威胁是非常真实的,并且通过许多组织的公众即时消息宽松的安全防御找到了软入口。

     就像20世纪90年代中期网页浏览器的采用一样,IM客户端软件的用户驱动安装迫使IT管理层应对目前这一代安全威胁,无论他们是否准备好了。

下一个中兴事件的主角是谁?-论即时通讯安全性(一)

下一个中兴事件的主角是谁?-论即时通讯安全性(一)

写在前面

     中兴事件的发生的导火索是美国佬获得了企业的关键敏感信息,这是这个事件的另外一个层面。目睹现在企业内部毫无节制的使用公众即时通讯软件(如QQ,微信)。让人不得不倒吸一口凉气。笔者感叹,倘若不引起重视,下一个类似事件的主角就是这些使用不当工具的BOSS了。

概述

        企业内部的数字通信目前正在发生类似于20世纪90年代初的变化,那个时候组织或机构逐渐采用电子邮件服务作为主要通信媒介。仅仅数年之后,组织现在正面临实施和管理其员工和客户之间的实时数字通信的必要性。企业现在需要通过简短的信息(文本、短语音、短视频、图片、文件等)与同时在线的人进行交流。

        即时通讯(IM)服务填补了电话和电子邮件之间的差距。虽然电子邮件是非同步通信的理想选择,但即时通讯能够识别同时在线的人员并实时交换信息。

        即时通讯只是现在成为企业内部重要的数字通讯工具;然而技术背后的概念当然不是新的。基本的即时通讯功能可以从几乎古老的UNIX“手指”和“谈话”应用程序中获得 - 能够在线识别用户并交换小型文本消息。当然,即时消息的关键概念和功能已经复制了公告牌系统(BBS)和他们二十世纪八十年代早期的聊天论坛(例如群聊和文件传输)的最受欢迎的功能。

        互联网及移动互联网的惊人增长,全世界几乎所有家庭引进电脑和智能手机,大多数人可以使用智能中断进行某种形式的数字通信。家庭环境中电子邮件和即时通讯应用的熟悉和易用性已经推动组织实施他们自己的即时通讯业务系统的需求。客户和内部用户都更是需要来自所处理组织的实时消息传递功能。

        但组织正在面临即时通讯(IM)服务的两个问题; 是最终用户而不是最高管理层推动了应用程序应用需求 客户端应用程序(如微信,QQ等)最初是为个人用户而不是业务构建的 - 因此他们强调功能而非安全。

        因此,通过这种方式,即时通讯IM被赶着进入企业界应用领域 -不安全的IM客户端安装使企业系统面临黑客,病毒,蠕虫,特洛伊木马,法律责任和违反国家隐私法律的风险。

SparkleComm -多方通话

SparkleComm -多方通话

        多方通话,就是通过各种手段实现的多方在线语音通话,可以实现多方、异地实时的在线交流,主要应用于商务会谈,典型的实现方式如电话会议。

        通信网的基本呼叫业务是主叫用户输入被叫用户的电话号码,然后双方进入通话的一个过程,但对于需要进行两个以上的用户进行通话的场景,就必须用多方通话业务了。

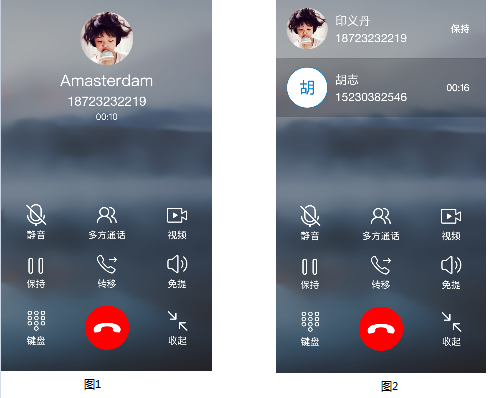
        打开多方通话功能后,当全球通用户A与用户B正在进行通话时,他可以在不中断与用户B通话的情况下,拨打或接听用户C的电话。此时用户B处于保持状态,可通过手机操作后实现三方通话。

        在SparkleComm软件的通话界面中,如图1,点击多方通话图标,可以保持与前一个人的通话,拨打或接听另一个人的电话,如图2所示。

enter image description here